Understand the requirement
Clarify scope, obligations, business context, and accountable owners.
TEXAS · CYBERSECURITY GRC
I’m Bunmi Isaiah Omodan. I connect security requirements, control evidence, and business decisions through governance, risk, and compliance.
Payments-sector GRC · IT operations · Governance leadership
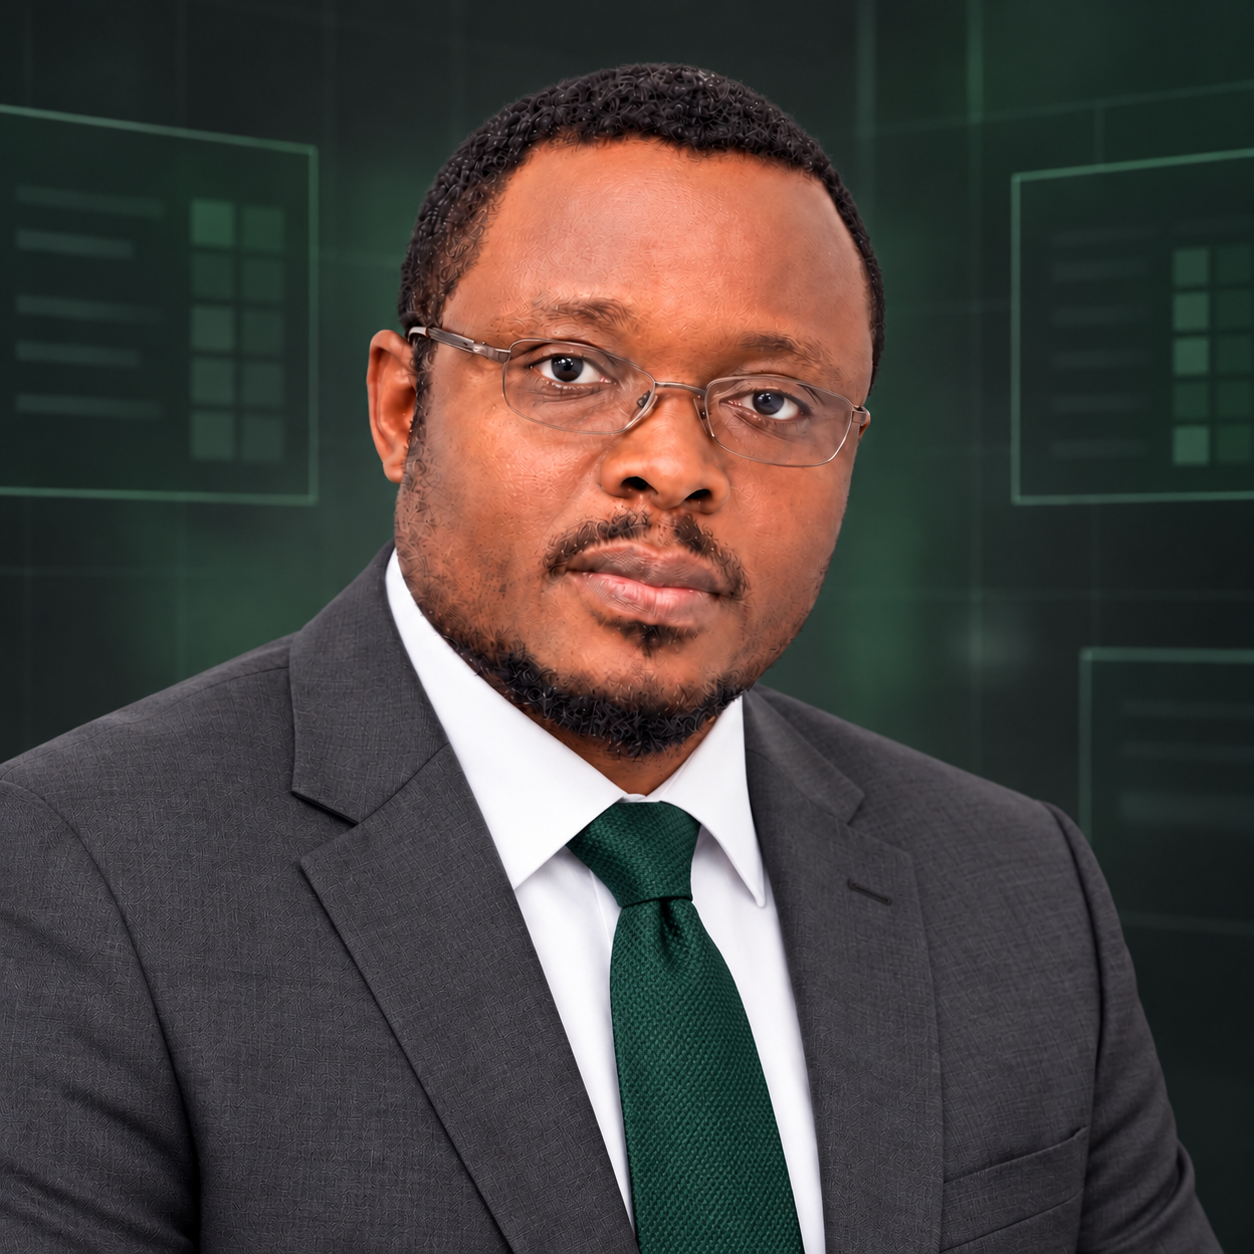
Governance · Risk · Compliance
My experience spans payments compliance, systems administration, academic governance, and independent assurance. That combination helps me interpret requirements, examine evidence, and communicate actionable findings.
Seven completed projects at PadiePay Global Payments Inc., covering risk, controls, policy, vendor assurance, and reporting.
Project summaries describe completed professional work. Internal company records and audit evidence are not displayed.
Selected work from my Master’s in Digital Transformation at Nexford University, developed in MHY6750 Cybersecurity Leadership, June–July 2026.
These assignments use Target Corporation as a case-study organization. Executive titles, proposed budgets, maturity assessments, and implementation status belong to the assignment scenario and do not represent employment at Target or verified company conditions.
Framework editions used in the submitted work: NIST CSF 1.1 and CIS Controls 7.1. Documents are presented in their original submitted form.Clarify scope, obligations, business context, and accountable owners.
Review controls, identify gaps, document risk, and prioritize treatment.
Communicate findings, track remediation, and maintain clear reporting.
Plano, Texas
PrimeTech Financial Group · Ado, Nigeria
Walter Sisulu University · University of the Free State
Walter Sisulu University
Committee and liaison responsibilities held alongside academic employment.
Independent research evaluation engagements demonstrating data-quality review, deliverable monitoring, resource accountability, and reporting.
Competitive research funding secured and governed, with budgeting, expenditure reporting, and accountability responsibilities.
ServiceNow · AuditBoard · Jira
Word · SharePoint · Microsoft Excel · Excel risk registers · Power BI · Splunk
RIMS for ethics workflows, application tracking, and approval documentation.
Advanced qualifications in governance, education leadership, and digital transformation, supported by cybersecurity certifications and professional training.
Cybersecurity GRC Programme
Completed October 2026NIST, ISO 27001, and SOC 2; simulated risk assessments, policy development, compliance gap analysis, and audit preparation.
Security control assessment, compliance documentation, and communicating cybersecurity risk to stakeholders.
Based in Texas. Authorized to work in the United States.